В последние годы киберугрозы перестали развиваться линейно. Инфраструктуры усложнились быстрее, чем успели обновиться процессы безопасности. Облака стали основой ИТ‑ландшафта, подрядчики — частью внутренних контуров, а ИИ — обычным инструментом не только для бизнеса, но и для атакующих.
Основные киберугрозы 2026 года
Основные угрозы
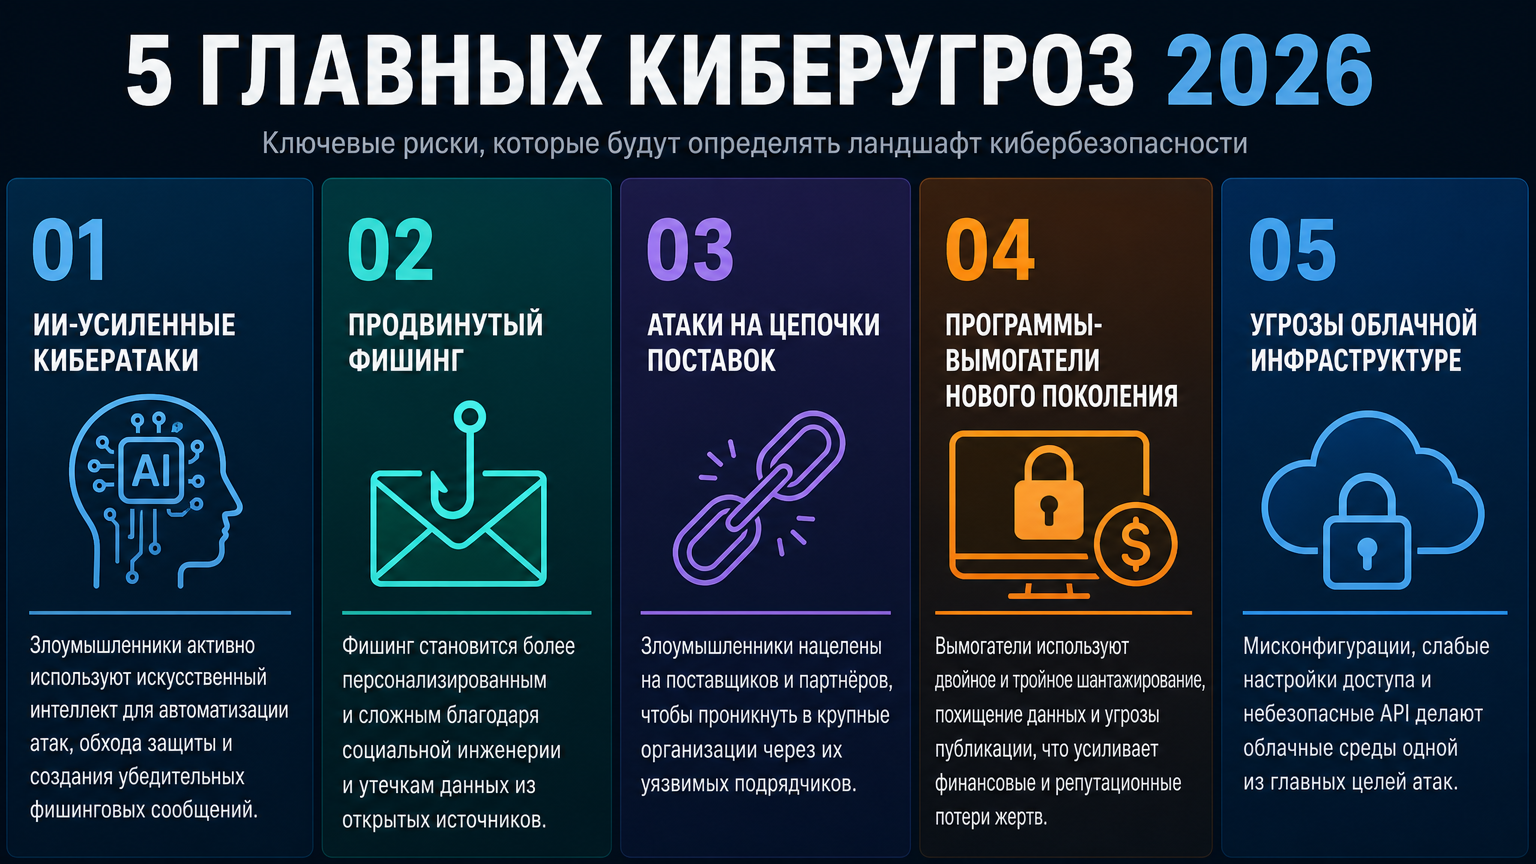
Среди главных угроз для корпоративных сетей в 2026 году можно выделить:
- Голосовые дипфейки и видеокружки-подделки.
- Имитация легитимных повесток ведомств.
- Программы-вымогатели (Ransomware).
- Компрометация учётных записей.
Голосовые дипфейки и видеокружки-подделки
Операторы связи зафиксировали схемы с автоматическим синтезом голоса топ-менеджеров для подтверждения платежей. Злоумышленники «угоняют» аккаунты руководителей, перехватывают старое видео и нейросетью генерируют реалистичные видеокружки с фальшивыми срочными поручениями.
Примеры атак
- Голосовые дипфейки генеральных директоров для бухгалтерии.
- Взлом и рассылка видеокружков-подделок в Telegram.
Имитация легитимных повесток ведомств
Скоординированные атаки на российский ИТ-, медицинский и промышленный сектор. Письма генерируются ИИ-инструментами с упоминанием реальных законов, проверок и административной ответственности конкретной отрасли.
Программы-вымогатели (Ransomware)
Ransomware — это вредоносное ПО, которое скрытно проникает в корпоративную сеть, шифрует критически важные данные и блокирует работу ИТ-инфраструктуры, требуя от компании выкуп в криптовалюте за ключ расшифровки.
Примеры атак
- Тотальный взлом логистической ИТ-инфраструктуры СДЭК.
- Маскировка политических вайперов под вымогательство.
- Таргетированное вымогательство группы Muliaka.
Компрометация учётных записей
Большинство крупных атак 2025 года начинались не со взлома, а с покупки учётных данных у брокеров. Злоумышленники получают доступ к VPN или облачным аккаунтам и сразу переходят к развёртыванию атаки.
Примеры атак
- Масштабный взлом логистического оператора СДЭК.
- Компрометация учётных записей ИТ-инфраструктуры «Аэрофлота».
- Волна MFA-бомбардировок против корпоративного сектора РФ.
Рекомендации по защите
Для защиты от современных киберугроз необходимо:
- Регулярно обновлять программное обеспечение и патчи безопасности.
- Использовать многофакторную аутентификацию.
- Ограничивать доступ к корпоративным ресурсам для подрядчиков.
- Проводить регулярные аудиты безопасности.
Не уверены, насколько инфраструктура и сотрудники готовы к современным фишинговым и AI-атакам? Поможем подобрать решения для защиты корпоративной почты, MFA и контроля доступа.